
Es gibt zwei Arten von AI-Richtlinien. Die eine hat zwanzig Seiten, zitiert drei Gesetze und wird von niemandem gelesen. Die andere passt auf zwei Seiten, ist in normaler Sprache geschrieben und hängt im Intranet, wo sie jemand findet, wenn er eine Frage hat.
Nur die zweite verändert Verhalten. Eine Richtlinie, die im Alltag nicht abrufbar ist, existiert praktisch nicht – egal wie sorgfältig sie formuliert wurde.
Hier sind die sieben Punkte, die aus unserer Projekterfahrung hineingehören. Kein juristischer Ersatz für eine Prüfung durch eine Fachperson, aber eine belastbare Struktur.
1. Welche Werkzeuge freigegeben sind und welche nicht
Der erste und wichtigste Punkt, weil er die häufigste Frage beantwortet. Nennt die freigegebenen Dienste beim Namen und sagt klar, dass private Accounts für Firmeninhalte nicht zulässig sind.
Wichtig ist dabei die Begründung. Wer nur verbietet, provoziert Umgehung. Wer erklärt, dass bei kommerziellen Verträgen Firmeninhalte standardmässig nicht zum Training verwendet werden und bei privaten Accounts niemand im Unternehmen das kontrollieren kann, bekommt Zustimmung statt Widerstand.
Ergänzt einen Satz dazu, wie ein neues Werkzeug freigegeben wird. Sonst steht ihr in sechs Monaten wieder am Anfang.
2. Welche Daten hinein dürfen – in Klassen, nicht in Beispielen
Statt einer Aufzählung einzelner Fälle definiert ihr zwei bis drei Klassen. Etwa: unkritisch (öffentliche Informationen, interne Entwürfe, allgemeine Recherche), heikel (Kundendaten, Verträge, Personaldaten, Finanzzahlen) und gesperrt (was bei euch immer im Haus bleibt).
Danach ein Satz pro Klasse, was erlaubt ist. Das ist kürzer als jede Beispielliste und deckt Fälle ab, an die beim Schreiben niemand gedacht hat.
Achtet auf die Sprache. «Personenbezogene Daten gemäss Art. 5 lit. a revDSG» versteht die Sachbearbeiterin im Verkauf nicht. «Alles, wo ein Name, eine Adresse oder eine Kundennummer drinsteht» versteht sie sofort.
3. Wer verantwortlich bleibt
Der Satz, der in keiner Richtlinie fehlen darf: Die Verantwortung für ein Arbeitsergebnis bleibt bei der Person, die es abgibt. AI ist ein Hilfsmittel, keine Instanz, an die Verantwortung delegiert wird.
Daraus folgt konkret: Wer einen AI-generierten Text an einen Kunden schickt, hat ihn vorher gelesen und steht dafür ein. Wer eine Berechnung übernimmt, hat sie geprüft. Das klingt selbstverständlich, ist es im Alltag aber nicht – gerade weil AI-Ergebnisse überzeugend klingen, auch wenn sie falsch sind.
4. Wo eine Freigabe nötig ist
Definiert, welche Ergebnisse nicht ungeprüft rausgehen. Typisch sind: Kundenkommunikation, Offerten und Verträge, alles Öffentliche, alles mit rechtlicher oder finanzieller Tragweite.
Haltet die Liste kurz. Wer für jeden internen Vermerk eine Freigabe verlangt, erzeugt einen Prozess, den nach zwei Wochen niemand mehr einhält – und entwertet damit auch die Freigaben, die wirklich nötig wären.
5. Wie Ergebnisse gekennzeichnet werden
Regelt intern, ob und wie AI-Unterstützung deklariert wird. Für interne Dokumente ist das meist unnötig. Für Kundenkommunikation, Gutachten oder Publikationen kann es relevant sein – je nach Branche auch zwingend.
Entscheidend ist, dass ihr die Frage einmal beantwortet. Uneinheitliche Praxis ist schlechter als jede der beiden möglichen Antworten.
6. Was bei einem Zwischenfall passiert
Der Punkt, den fast alle vergessen. Jemand hat versehentlich eine Kundenliste in ein nicht freigegebenes Tool gegeben – was jetzt?
Nennt eine konkrete Anlaufstelle mit Namen oder Funktion, sagt, dass Meldungen ohne Sanktion bleiben, und beschreibt in drei Sätzen, was dann geschieht. Ohne diesen Punkt werden Zwischenfälle nicht gemeldet, sondern verschwiegen – und ihr erfahrt davon im schlechtesten Moment.
Die Straffreiheit bei Selbstmeldung ist dabei kein Entgegenkommen, sondern Eigeninteresse. Ein gemeldeter Vorfall ist behandelbar, ein verschwiegener nicht.
7. Wer die Richtlinie pflegt und wann
Ein Satz mit einem Namen und einem Rhythmus: Wer überprüft das Dokument, und wie oft? Halbjährlich ist in diesem Feld ein vernünftiger Takt – die Werkzeuge und ihre Funktionen ändern sich schneller als in fast jedem anderen Bereich.
Ohne diesen Punkt habt ihr in einem Jahr eine Richtlinie, die Werkzeuge regelt, die es nicht mehr gibt, und keine zu denen, die inzwischen genutzt werden.
Was eine Richtlinie nicht leistet
Ein Dokument alleine verhindert nichts. Es beschreibt, was gelten soll – durchgesetzt wird es durch Technik und Gewohnheit.
Deshalb betrachten wir Richtlinien nie isoliert, sondern als eine von vier Ebenen: die Menschen und ihre Rollen, die Regeln und Prozesse, die technischen Kontrollen in der Plattform selbst und der Zugriff auf Daten und Systeme. Eine Richtlinie, die sagt «keine Kundendaten», wirkt deutlich besser, wenn die technische Anbindung ohnehin nur freigegebene Datenquellen zulässt.
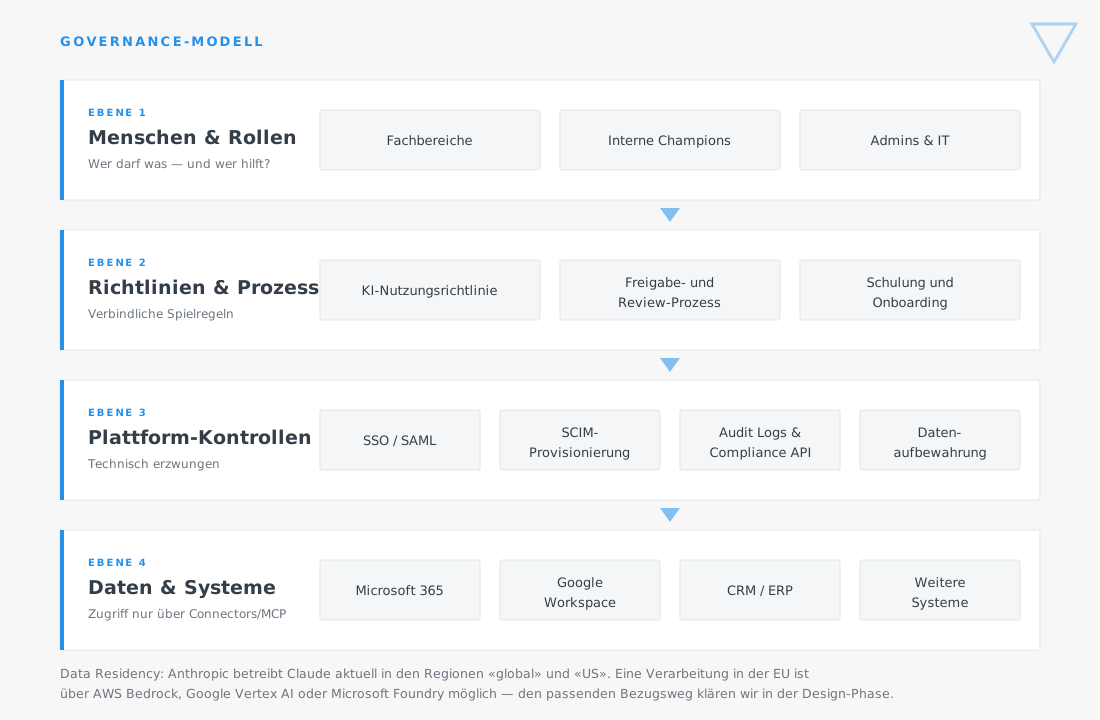
Umgekehrt gilt genauso: Technik ohne Regeln erzeugt Unsicherheit. Die Leute wissen dann, dass sie dürfen, aber nicht, wie weit.
Realistischer Aufwand
Eine brauchbare Richtlinie entsteht in ein bis zwei Workshops. Der Aufwand liegt nicht im Schreiben, sondern im Entscheiden – vor allem bei Punkt 2 und Punkt 4, wo die Geschäftsleitung Position beziehen muss.
Wer damit drei Monate wartet, hat in diesen drei Monaten keine regelfreie Zone, sondern eine ungeregelte. Der Unterschied ist wichtig.