
In grossen Organisationen scheitert Automatisierung mit n8n selten an der Technik. Die Plattform ist schnell installiert, ein erster Workflow schnell gebaut. Was fehlt, ist meist die Governance drumherum: Wer darf was verändern, wie kommt ein Workflow von der Entwicklung in den Produktivbetrieb, und wer ist verantwortlich, wenn etwas fehlschlägt. Dieser Artikel zeigt ein Vorgehen, das sich in einem grossen Konzernumfeld bewährt hat, als Blaupause für dein eigenes n8n-Programm.
Warum Automatisierung im Konzern an Governance scheitert, nicht an Technik
n8n lässt sich in wenigen Stunden installieren, und ein einzelner Workflow ist oft in einem Nachmittag gebaut. Genau diese Niedrigschwelligkeit wird im Konzernumfeld zum Problem, sobald mehrere Teams parallel Workflows bauen: Ohne klare Regeln entstehen unterschiedlich benannte, unterschiedlich dokumentierte und unterschiedlich abgesicherte Automatisierungen, die niemand ausser der bauenden Person versteht. Fällt diese Person aus oder verlässt das Unternehmen, wird der Workflow zur Blackbox. Bei kritischen Prozessen, etwa im HR- oder Finanzbereich, ist das ein Risiko, das kein Konzern eingehen kann.
Die Lösung ist nicht, Automatisierung zu bremsen, sondern ihr einen verlässlichen Rahmen zu geben: klare Umgebungen, klare Namen, klare Verantwortlichkeiten und ein definierter Weg von der Idee bis zum produktiven Regelbetrieb.
Umgebungstrennung DEV/TEST/PROD
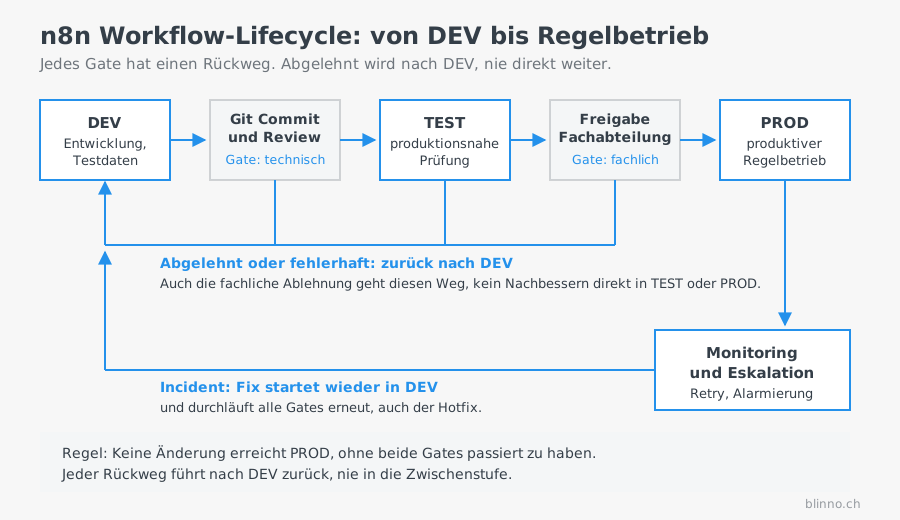
Der erste und wichtigste Baustein ist die Trennung der n8n-Umgebungen nach Reifegrad:
- DEV: Freie Entwicklung, Experimentieren mit neuen Nodes und Logiken, Zugriff auf Test- oder synthetische Daten statt echter Produktivdaten.
- TEST: Workflows werden mit produktionsnahen, aber nicht produktiven Daten geprüft, inklusive Fehlerfällen und Randbedingungen.
- PROD: Nur freigegebene, dokumentierte Workflows laufen hier, mit echten Daten und entsprechend engem Zugriffskreis.
Jede Umgebung sollte eine eigene n8n-Instanz oder zumindest ein sauber getrennter Workspace mit eigenen Credentials sein. Ein häufiger Fehler ist, Produktions-Credentials versehentlich in eine Entwicklungsumgebung zu kopieren, nur weil das schneller ging. Genau das verhindert eine konsequente Trennung.
Git-Versionierung von Workflows
Workflows in n8n lassen sich als JSON exportieren, was Git-Versionierung ermöglicht. Der Vorteil gegenüber „nur in der n8n-Oberfläche speichern“: Jede Änderung ist nachvollziehbar, ein Commit-Verlauf zeigt, wer wann was geändert hat, und ein fehlerhafter Change lässt sich gezielt zurückrollen, statt den ganzen Workflow manuell zu rekonstruieren. In der Praxis bedeutet das: Änderungen aus DEV werden committed, über einen Pull Request und Review nach TEST gebracht und erst nach Freigabe nach PROD gemergt, statt Workflows direkt im Produktivsystem zu bearbeiten.
Namenskonventionen als Beispiel-Schema
Ohne Namenskonvention wird ein wachsendes Workflow-Portfolio unübersichtlich. Ein bewährtes, einfaches Schema:
[Umgebung]-[Abteilung]-[Prozess]-[Version]
Beispiel: PROD-HR-Onboarding-Mitarbeiter-v2
Dasselbe Prinzip gilt für:
- Credentials und Zugänge:
[System]-[Umgebung]-[Zweck], z. B.SAP-PROD-Readonly - Tags: konsistente Tags nach Abteilung und Kritikalität, z. B.
HR,kritisch,extern-datenfluss - Nodes innerhalb eines Workflows: sprechende Namen statt der Standardbezeichnung, z. B. „Mitarbeiterdaten aus SAP lesen“ statt „HTTP Request1“
Ein solches Schema kostet zu Beginn etwas Disziplin, zahlt sich aber ab dem zehnten Workflow deutlich aus, weil jede Automatisierung auf den ersten Blick einordbar ist, ohne sie öffnen zu müssen.
Rollen und Freigabeprozesse
Governance heisst auch: klare Rollen. Bewährt hat sich eine Aufteilung in mindestens drei Rollen: Ersteller (baut den Workflow in DEV), technischer Reviewer (prüft Code-Qualität, Error Handling, Sicherheitsaspekte) und fachlicher Freigeber (prüft aus Sicht der Fachabteilung, ob der Prozess korrekt abgebildet ist, bevor er nach PROD geht). Diese Trennung stellt sicher, dass ein Workflow nicht allein aufgrund technischer Korrektheit, sondern auch fachlich korrekt live geht, und dass die Fachabteilung den Prozess mitträgt statt ihn nur zu erben.
Credential-Management und Secrets
Zugangsdaten gehören nie in den Workflow selbst, sondern in n8ns Credential-Store, idealerweise ergänzt um eine Anbindung an einen externen Secret-Manager für besonders sensible Zugänge. Wichtige Grundsätze: pro Umgebung eigene Credentials, minimale Berechtigungen (ein Workflow, der nur liest, bekommt keinen Schreibzugriff), und ein Verzicht auf persönliche Zugänge einzelner Mitarbeitender zugunsten dedizierter Service-Accounts, damit der Zugriff nicht an eine einzelne Person gebunden ist.
Strukturierte Fehlerbehandlung mit Eskalationsstufen
Ein produktionsreifer Workflow braucht definiertes Error Handling, nicht nur den Idealpfad. Ein bewährtes Modell unterscheidet mehrere Stufen: automatische Wiederholung (Retry) bei transienten Fehlern wie kurzzeitigen API-Ausfällen, gezielte Behandlung erwarteter Ausnahmefälle direkt im Workflow, etwa fehlende Pflichtfelder, und ein zentraler Eskalationsmechanismus für unerwartete Fehler, der die verantwortliche Stelle informiert, statt den Fehler stillschweigend zu verschlucken. Ohne diese Stufung bleiben Fehler entweder unbemerkt liegen oder erzeugen Alarm-Müdigkeit, weil jede Kleinigkeit sofort eskaliert wird.
Datenmaskierung in Logs
Ausführungsprotokolle sind für Debugging unverzichtbar, aber auch ein Datenschutzrisiko, wenn sie unverändert Personendaten enthalten. Bewährte Praxis: Personendaten in Logs maskieren oder pseudonymisieren, Aufbewahrungsfristen für Logs kurz halten, und Fachdaten so weit wie möglich in den Ursprungssystemen belassen, statt sie dauerhaft in der Automatisierungsplattform zu duplizieren. So bleibt der Workflow debugbar, ohne zur Schattenkopie sensibler Datenbestände zu werden.
Dokumentations- und Übergabestandard
Ein Workflow ohne Dokumentation ist ein Risiko für den Tag, an dem die bauende Person nicht mehr verfügbar ist. Ein Mindeststandard umfasst: Zweck und Auslöser des Workflows, beteiligte Systeme und Datenflüsse, bekannte Fehlerfälle und deren Behandlung, sowie Ansprechpartner für Fach- und IT-Seite. Diese Dokumentation gehört nicht in ein separates Wiki, das niemand pflegt, sondern direkt an den Workflow angehängt oder ins selbe Git-Repository wie der exportierte Workflow.
Citizen-Developer-Guidelines
Ein grosser Vorteil von n8n ist, dass auch technisch versierte Fachanwenderinnen und -anwender ohne klassische Entwicklerausbildung Workflows bauen können. Damit das nicht zu unkontrolliertem Wildwuchs führt, braucht es klare No-/Low-Code-Guidelines: Welche Node-Typen sind für Citizen Developer freigegeben, ab welcher Komplexität oder Kritikalität ist ein Review durch die IT verpflichtend, und welche Muster (zum Beispiel für Error Handling oder Credential-Nutzung) sind verbindlich vorgegeben statt frei wählbar. So bleibt die Geschwindigkeit von No-Code erhalten, ohne dass Governance-Standards verwässert werden.
Das Drei-Phasen-Vorgehen als Blaupause
Bei einem Automatisierungsprogramm für einen deutschen Automobilhersteller mit einer sehr grossen, global verteilten Belegschaft hat sich ein dreiphasiges Vorgehen bewährt, das sich auf andere Konzernumfelder übertragen lässt:
- Phase 1, Grundlagen schaffen: Bevor ein einziger Prozess automatisiert wird, stehen Release-Management und Betriebskonzept fest. Das umfasst die Umgebungstrennung DEV/PROD mit Git-Versionierung, Namenskonventionen für Workflows, Module, Zugänge und Tags sowie standardisierte No-/Low-Code-Guidelines.
- Phase 2, agile Implementierung priorisierter Prozesse: Spezifikation und Umsetzung laufen parallel und iterativ für priorisierte HR-Prozesse, mit strukturiertem Freigabeprozess, der sowohl technische als auch fachliche Prüfung umfasst, bevor ein Workflow live geht.
- Phase 3, Dokumentation und Übergabe: Die entwickelten Workflows werden dokumentiert und in den Regelbetrieb überführt, inklusive der Fehlerbehandlungs- und Eskalationsmechanismen, sodass der Betrieb ohne dauerhafte Abhängigkeit vom ursprünglichen Entwicklungsteam läuft.
Das Ergebnis eines solchen Vorgehens: nachvollziehbare Prozesse, risikoarme Releases dank klarer Freigabestufen, fachliche Abnahmemöglichkeit ohne Entwicklerabhängigkeit und Datenschutz-Compliance, die von Grund auf mitgedacht ist, statt nachträglich aufgesetzt zu werden.
Checkliste: Ist dein Workflow produktionsreif?
- Der Workflow folgt der Namenskonvention für Umgebung, Abteilung und Prozess.
- Die Version liegt versioniert in Git, nicht nur im n8n-Editor.
- Technischer Review und fachliche Freigabe sind dokumentiert erfolgt.
- Credentials sind umgebungsspezifisch und mit minimalen Rechten angelegt.
- Error Handling mit Retry-Logik und Eskalationsstufe ist implementiert.
- Personendaten in Logs sind maskiert, Aufbewahrungsfristen sind definiert.
- Dokumentation zu Zweck, Datenfluss und Ansprechpartnern liegt vor.
- Die verantwortliche Stelle für Monitoring im Regelbetrieb ist benannt.
✨ AI generated content